


Tipos de información incluida
Además de los datos de contacto, la filtración muestra la pertenencia a grupos de Active Directory que controlan el acceso a herramientas como Microsoft 365, Adobe Acrobat, Citrix, y plataformas de vigilancia como Penlink o Mobile Fortify. Algunos empleados aparecen vinculados a aplicaciones de salud mental (Headspace) y a sistemas de reconocimiento facial utilizados en controles migratorios.
Esta visión parcial de los permisos internos permite entender cómo se distribuyen los accesos dentro del DHS, pero no revela si los atacantes pudieron usar esas credenciales para entrar a sistemas críticos.
Origen de la filtración y respuestas oficiales
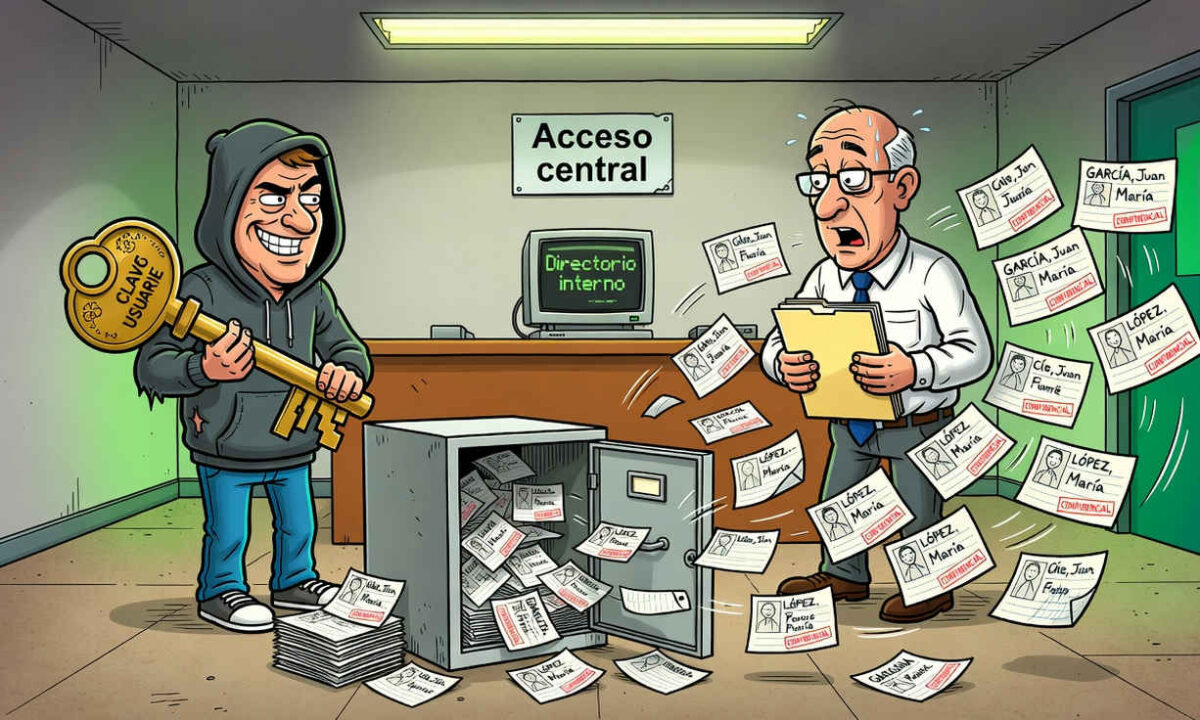
El hacker que se hace llamar “Department of Peace” afirmó haber extraído la información de un sistema de inicio de sesión único (SSO) gestionado por Okta, utilizado por el DHS para autenticar a empleados y contratistas. Sin embargo, Okta declaró que no tiene evidencia de que sus sistemas o datos hayan sido comprometidos.
El Departamento de Seguridad Nacional no respondió de inmediato a las solicitudes de comentarios, y la fecha exacta del robo sigue sin confirmarse. Las marcas de tiempo de los registros indican que fueron extraídos a mediados de agosto de 2026, aunque no se sabe cuándo fueron publicados en la red.
Verificación de la autenticidad
TechCrunch verificó parcialmente la autenticidad del archivo al comparar nombres conocidos de empleados del DHS con la copia descargada. El medio confirmó que los datos parecían genuinos, pero advirtió que esa verificación no prueba cómo se accedió al directorio ni si otras bases de datos fueron vulneradas.
El mensaje dejado por el hacker —«Tienen nuestra información, así que es justo que nosotros tengamos la de ellos»— sugiere una motivación de represalia, aunque no se ha recibido una explicación técnica detallada del método utilizado.
Implicaciones para inmigrantes y profesionales del derecho migratorio
Para los inmigrantes y sus representantes legales, la filtración plantea riesgos de seguridad y privacidad. Los correos y teléfonos laborales pueden ser utilizados para solicitudes de información bajo la Ley de Libertad de Información (FOIA) o para contactos no deseados. Además, la exposición de permisos a herramientas de vigilancia (por ejemplo, Mobile Fortify) subraya la creciente digitalización de los procesos migratorios y la necesidad de proteger la información personal.
Los abogados de inmigración deben estar atentos a posibles intentos de ingeniería social dirigidos a funcionarios del DHS, ya que los datos filtrados facilitan la creación de correos electrónicos de suplantación (phishing) o llamadas fraudulentas. Recomendar a los clientes que cambien contraseñas y revisen sus perfiles en línea es una medida preventiva útil.
Qué pueden hacer los afectados
Los empleados del DHS que aparecen en la lista pueden solicitar a sus agencias que revisen y actualicen sus credenciales, así como reportar cualquier actividad sospechosa. Las organizaciones gubernamentales suelen ofrecer programas de monitoreo de identidad y asistencia en caso de robo de datos.
Para la comunidad migrante, es fundamental mantenerse informada sobre los canales oficiales de comunicación con el DHS y evitar responder a correos o llamadas no verificadas que soliciten información personal.
Conclusiones y próximos pasos
Esta filtración se suma a otras brechas recientes en agencias federales, como el robo de datos del FBI y la exposición de información de militares del Pentágono. Aunque Okta niega haber sido vulnerado, la aparición del archivo sugiere que algún punto de acceso interno del DHS fue comprometido.
Las autoridades deberán investigar el origen del ataque, corregir posibles vulnerabilidades y comunicar de forma transparente las medidas adoptadas. Mientras tanto, tanto los empleados del DHS como los inmigrantes deben reforzar sus prácticas de seguridad digital y estar alerta ante intentos de suplantación o acoso derivados de la información publicada.